詐騙防護
Binance 防釣魚碼怎麼設定?郵件沒碼可以當警訊,簡訊沒碼不行
設好防釣魚碼之後,一封沒有碼的幣安郵件幾乎可以直接判定有問題,但一則沒有碼的簡訊不行。差別寫在幣安自己的兩份說明頁裡:郵件是全覆蓋,簡訊只涵蓋特定地區的部分訊息。本文逐段核對三份繁體中文官方頁,整理設定路徑、代碼規則,以及這組代碼證明不了的事。
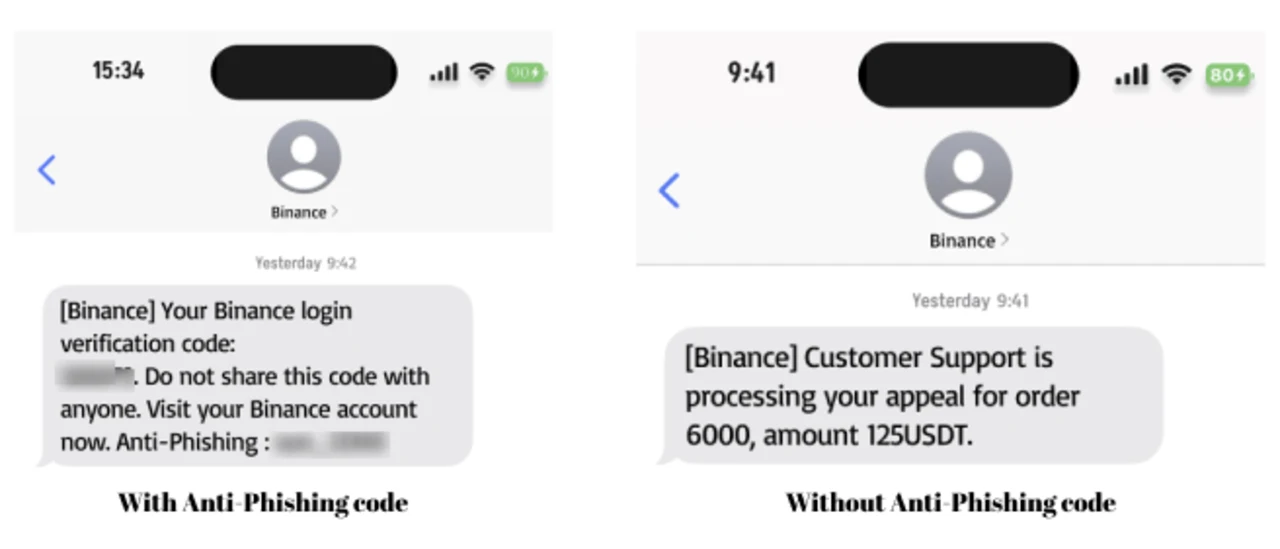
你設定過防釣魚碼之後,收到一封署名幣安的郵件,上面沒有你的碼——這能不能直接判定它是假的?換成一則沒有碼的簡訊,答案還一樣嗎?
這兩個問題的答案並不相同,而差別就寫在幣安自己的兩份說明頁裡。本文把三份繁體中文官方頁逐段核對過,說明這組代碼能證明什麼、在哪一種通道上會失效,以及它證明不了的部分。
防釣魚碼是什麼,官方怎麼定義
防釣魚碼是你自己設定的一組代碼,設好之後會出現在幣安寄給你的訊息裡。幣安〈什麼是防釣魚碼,以及如何在幣安上設定?〉這一頁的開場是這樣寫的:
啟用防釣魚碼後,幣安發送的所有真實電子郵件與簡訊都會包含此代碼。
同一頁下一段還補了判讀規則:「若顯示的代碼與你先前設定的不符或缺失,可能是網路釣魚嘗試,應立即回報。」
這頁 2023 年 4 月發布,最後一次更新是 2026 年 8 月 28 日(截圖以台北時間顯示,頁面會按你瀏覽器所在時區換算)。核驗日期之所以要記下來,是因為同一組規則在幣安不同說明頁上並不一致,後面會看到。
設定入口:網頁版藏在「進階安全」區塊
網頁版的路徑是:登入後把滑鼠移到右上角個人檔案圖示,點 [帳號],進入 [安全],往下捲動到 [進階安全] 區塊,防釣魚碼就在這一區。App 版則是從選單進 [個人檔案] - [帳號資訊] - [安全],再點 [防釣魚碼]。
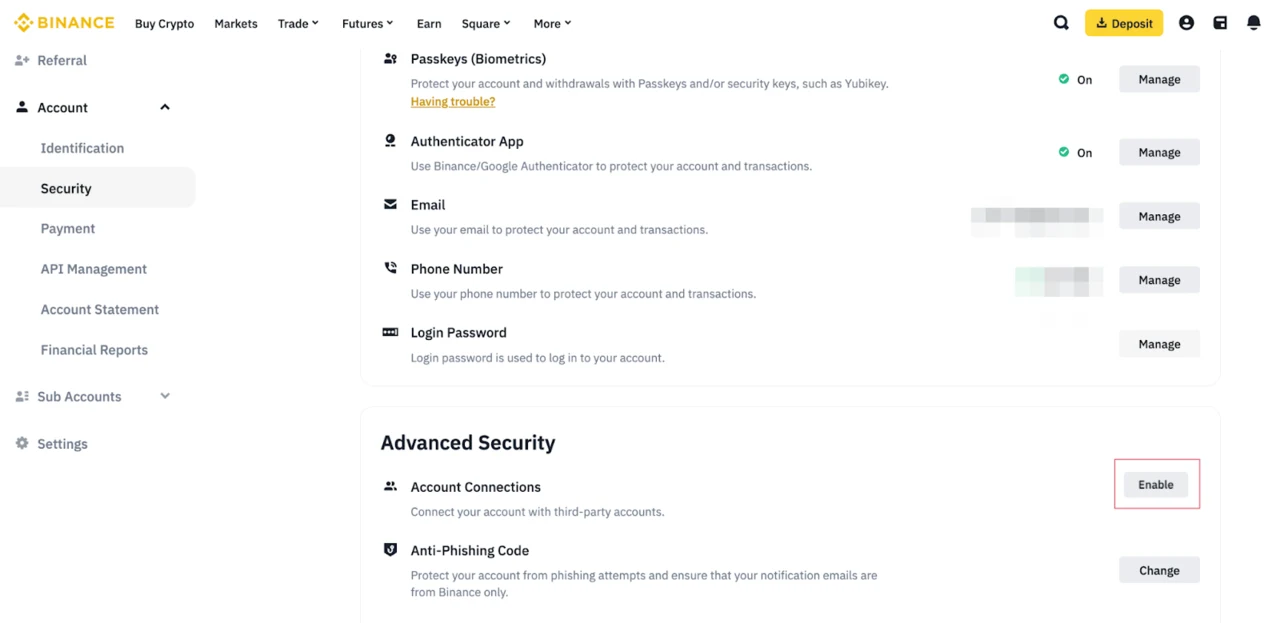
這張是官方說明頁自己放的示範截圖,有兩點值得先說清楚:
一是這頁的繁體中文介面寫「進階安全」,但官方內嵌的示範圖是英文版介面,顯示為 Advanced Security,底下那行是 Anti-Phishing Code。你照著中文步驟操作、看到的是英文截圖,不用懷疑自己走錯地方。
二是圖中 Anti-Phishing Code 那一行右側的按鈕寫的是 [Change],不是 [Create]。這表示示範帳號已經設過碼;還沒設過的帳號在這個位置會是建立的入口。官方步驟文字要你「在 [啟用] 旁找到防釣魚碼」,但同一張圖的紅框實際框在上面 Account Connections 那行的 Enable 按鈕上,兩者對不起來——以文字步驟和你自己畫面上的實際按鈕為準。
代碼規則:6 到 8 個字元,而且不能有特殊字元
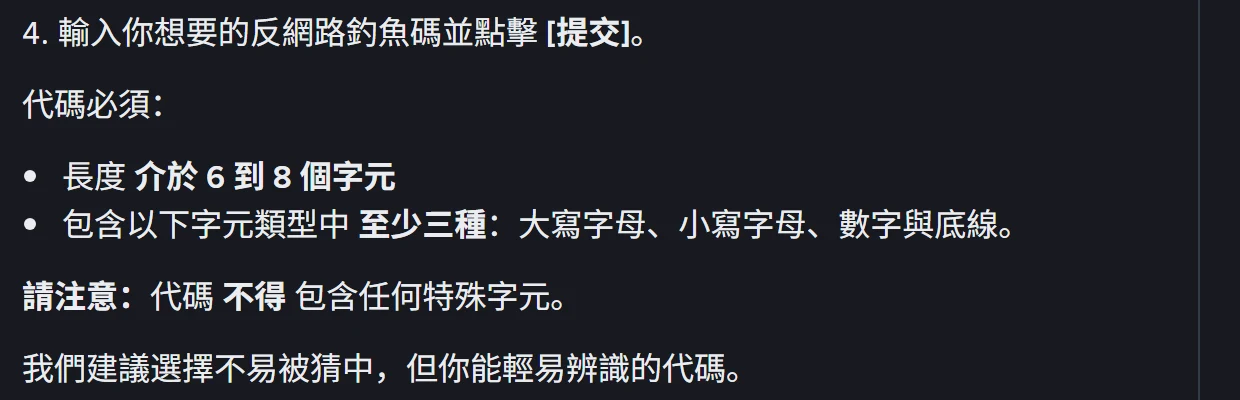
官方把規則寫得很具體:長度介於 6 到 8 個字元;大寫字母、小寫字母、數字、底線這四類字元至少要包含三類;並且特別標註「代碼不得包含任何特殊字元」。送出後還要用兩步驟驗證或通行密鑰完成一次驗證,才算設定成功。更新代碼的流程也是同一套規則和同一道驗證。
這裡有個會誤導人的地方。幣安另一份談簡訊釣魚的說明頁,開頭把防釣魚碼描述成「由字母、數字與特殊字元組合而成」,可是同一頁往下捲幾段,又寫著「在我們最新版本中,防釣魚碼長度應為 6 至 8 個字元,且需至少包含三種以下字元類型:大寫字母、小寫字母、數字與底線」。兩句話在同一頁裡互相打架,而且前一句和設定頁明確的「不得包含任何特殊字元」直接衝突。設定時以設定頁為準,真照著「特殊字元」那句去填,系統會擋下來。
郵件和簡訊的保護範圍,官方說法並不一致
這是本文最該記住的一段。設定頁說的是「所有真實電子郵件與簡訊」,但簡訊頁第一句就把範圍縮小了。
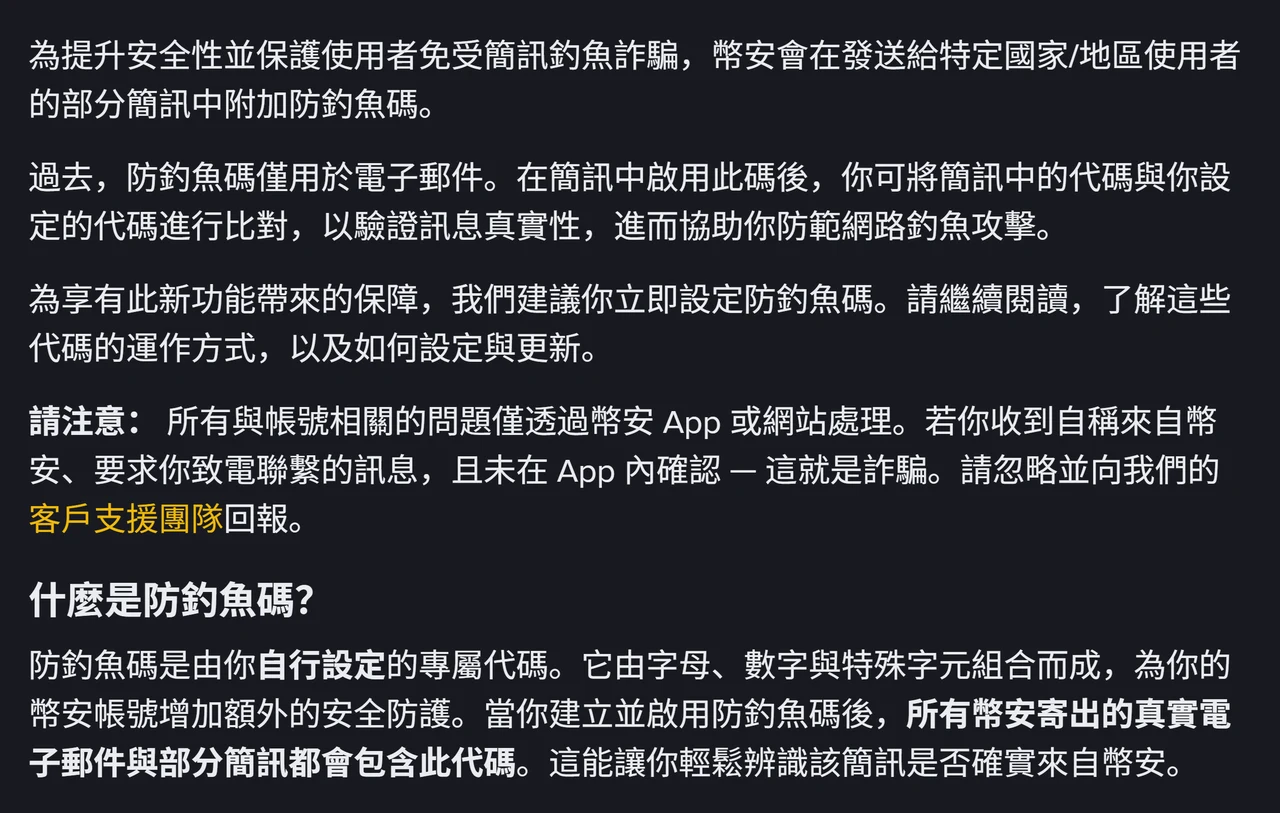
簡訊頁的原話是「幣安會在發送給特定國家/地區使用者的部分簡訊中附加防釣魚碼」,底下再次確認「所有幣安寄出的真實電子郵件與部分簡訊都會包含此代碼」。也就是說,郵件是全覆蓋,簡訊是部分覆蓋。
幣安沒有公開「特定國家/地區」是哪些,台灣和香港是否在範圍內,從這三份公開頁面查不到答案。所以下面這張表的簡訊那一行,對台港讀者只能做到這個程度:
| 你收到的訊息 | 上面沒有你的碼代表什麼 | 這時候該做什麼 |
|---|---|---|
| 電子郵件 | 官方說全部真實郵件都會帶碼,缺碼是很強的偽造信號 | 不要點信裡任何連結,直接回官方 App 或網站查 |
| 簡訊 | 只有部分簡訊帶碼,缺碼無法單獨證明是假的 | 一樣不要照訊息行動,改用其他方式交叉驗證 |
| 來電 | 官方說明已寫明帳號問題只透過 App 或網站處理 | 掛掉,自己從 App 確認有沒有相關通知 |
換句話說,防釣魚碼在郵件上是一個可以單獨使用的否證工具:碼對不上或沒有,就足以讓你停手。在簡訊上它只能正向加分——有碼而且對得上,可信度提高;沒有碼,你還是得另外查。
官方自己示範的假簡訊,就混在真簡訊中間
簡訊頁放了一張很值得看的示範圖,它把真假簡訊放在同一個對話串裡。
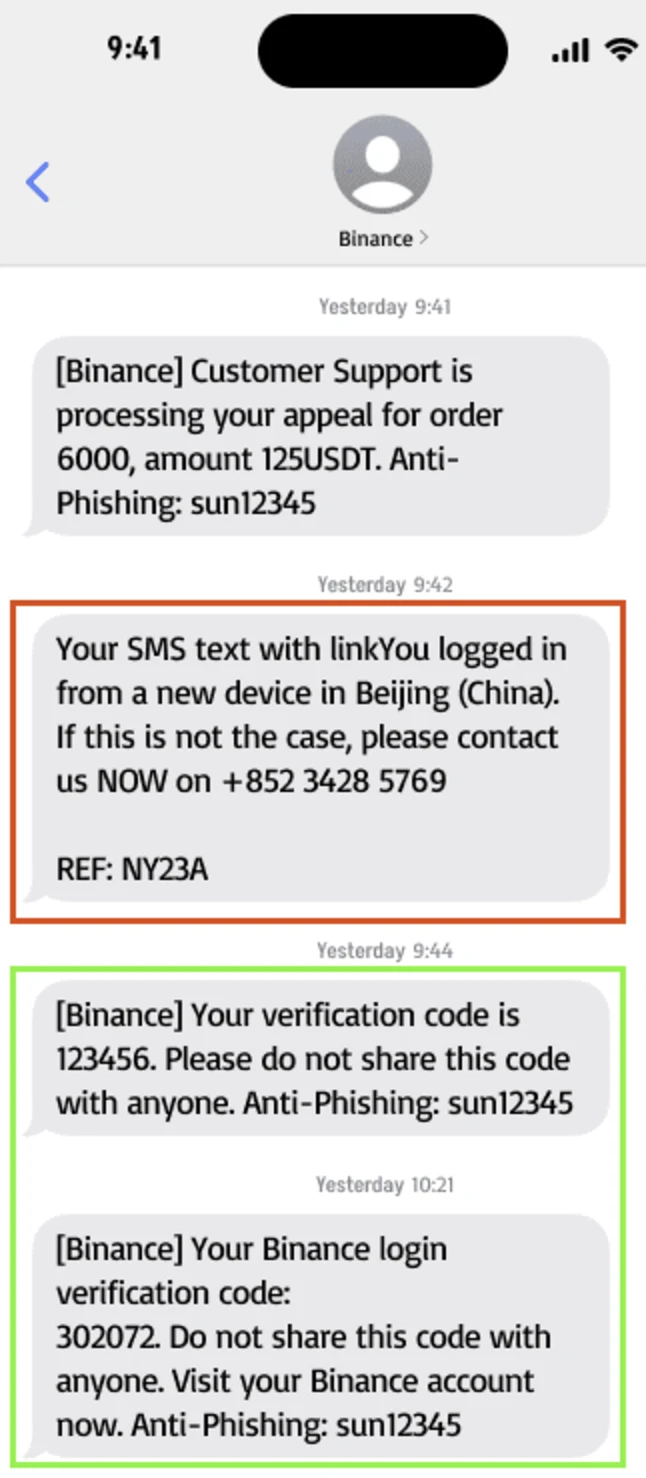
圖中四則訊息全部落在同一個標著「Binance」的對話串裡。紅框那則說你的帳號在北京有新裝置登入、要你立刻撥打一組 +852 開頭的號碼,結尾沒有防釣魚碼;綠框兩則幣安驗證碼簡訊,結尾都有「Anti-Phishing:」加上代碼。
這張圖同時示範了兩件事。第一,寄件人名稱會被偽造,訊息跟真的排在一起,光看對話串名稱沒有任何保護力。第二,官方在同一頁寫得很直白:
所有與帳號相關的問題僅透過幣安 App 或網站處理。若你收到自稱來自幣安、要求你致電聯繫的訊息,且未在 App 內確認 — 這就是詐騙。
要你主動打電話過去,這個特徵本身就夠你判斷了,不必等碼來幫你。
發件地址也不能當作證據
有人會改用另一招:核對寄件地址。幣安〈如何將幣安電子郵件加入白名單?〉列出了 17 個官方地址,全部在 binance.com 網域底下。
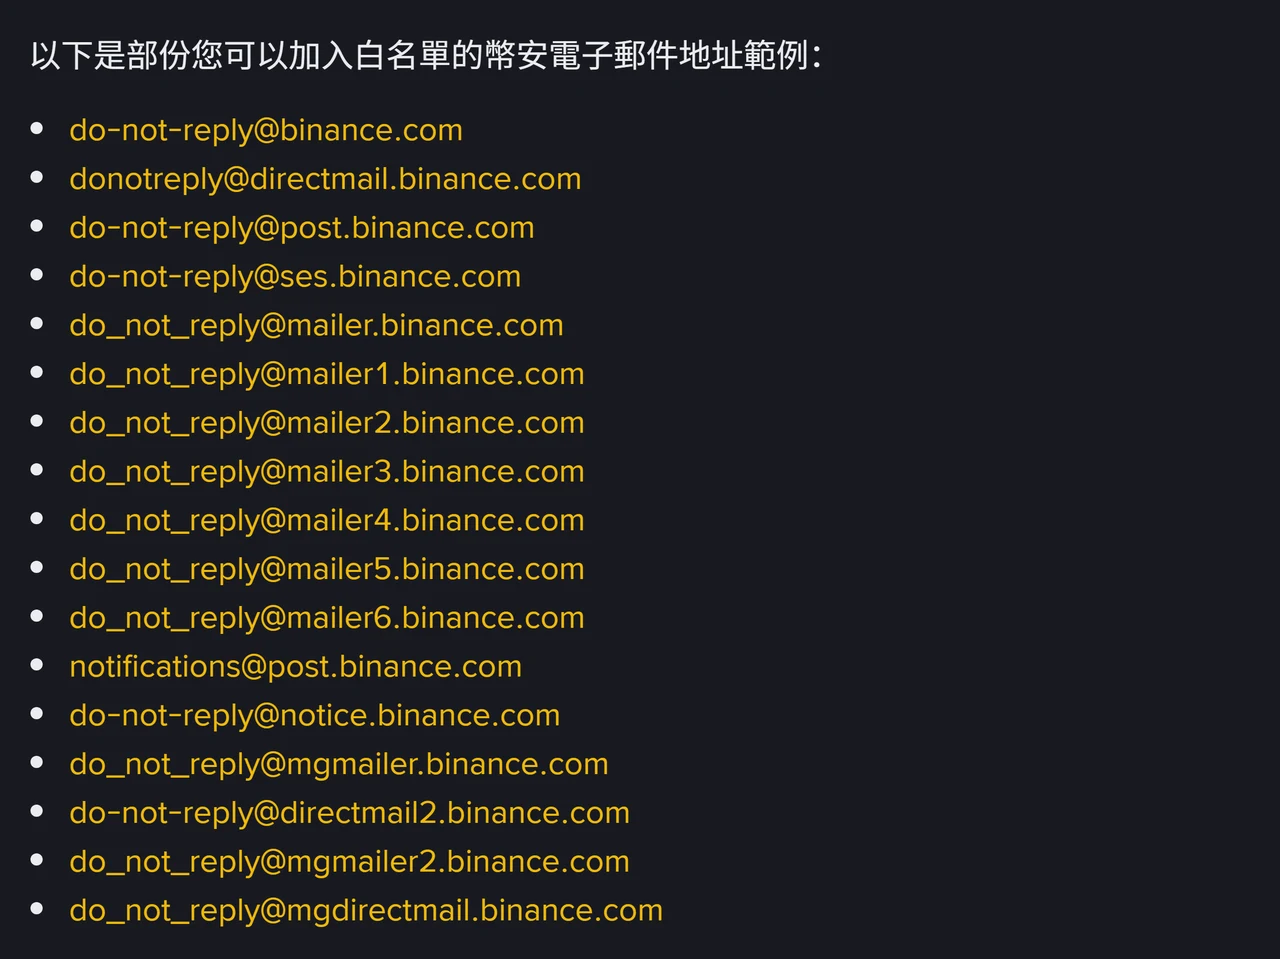
但同一頁開頭就先打了預防針:「本文所列舉的電子郵件僅供參考。幣安可能使用其他電子郵件地址向您發送電子郵件。」這份清單最後更新於 2024 年 12 月 4 日。
所以地址清單的用途是把幣安的信從垃圾郵件夾撈出來,不是拿來驗真偽:地址不在清單上,不代表信是假的;地址看起來在清單上,寄件人欄位本來就可以偽造。真正能用來否證郵件的,還是只有那串碼。
碼對不上的時候,照這個順序處理
- 不要點訊息裡的任何連結,也不要照訊息要求打電話或回覆。
- 自己從 App 或網站進去看紀錄。官方給的路徑是:App 走 [個人檔案] - [帳戶資訊] - [安全性] - [帳戶活動];網站走 [個人檔案] - [帳戶] - [安全性] - [裝置與活動]。訊息說你有新裝置登入,這裡查得到有沒有這回事。
- 如果訊息裡有網址或客服帳號,可以用 Binance Verify 查核網址與聯絡方式是否屬於官方。
- 如果你已經在可疑頁面輸入過密碼或驗證碼,就不是核對代碼的問題了。幣安的處理順序是先停用帳戶,而不是先改密碼,順序弄反會讓對方多出一段可操作的時間。
官方在簡訊頁還補了一句值得記住的話:收到假簡訊或假來電,不一定代表你的幣安帳號已經被入侵。詐騙者可以靠外洩的手機號碼群發,不需要碰過你的帳號。
這組代碼能證明到哪裡
能證明的部分很窄但很硬:它能讓你對一封郵件說「這不是幣安寄的」。這是一個否證工具,不是認證工具。
證明不了的部分要說清楚:
- 它不會阻止你在一個假網站上輸入帳號密碼,碼只出現在幣安寄出的訊息裡,不會出現在網頁上。
- 它不會告訴你帳號是否已經被別人登入,那要看裝置與活動紀錄。
- 它一旦外洩就失效。把帶碼的郵件或簡訊截圖轉傳出去,碼也跟著走了,所以官方建議定期更換。
- 在簡訊通道上,它的覆蓋範圍由幣安決定,而且官方沒有公開涵蓋哪些地區。
把它放回整套設定裡看會比較合適:防釣魚碼負責驗訊息,兩步驟驗證負責擋登入,提領白名單負責擋資金出去。如果你還在評估要不要把錢放進去,可以先照註冊或入金前的 7 項核驗走一遍,把這幾項一次設完。
已核對的官方來源
本文所有引述句都取自以下三頁的繁體中文版本,核對日期 2026 年 10 月 3 日。
- 什麼是防釣魚碼,以及如何在幣安上設定? — 代碼規則、設定路徑、全覆蓋說法的出處,頁面標示更新於 2026-08-28。
- 如何透過防釣魚碼防範簡訊釣魚,保護你的加密資產? — 簡訊僅部分覆蓋、假簡訊示範圖、致電即詐騙的出處,頁面標示更新於 2026-04-13。
- 如何將幣安電子郵件加入白名單? — 17 個發件地址與「可能使用其他地址」免責句的出處,頁面標示最後更新於 2024-12-04。
幣安隨時可能調整說明頁內容與功能範圍。文中提到的兩處說法不一致,是 2026 年 10 月 3 日當天公開頁面上的實際狀態,我們沒有取得官方對此的說明。本站不是幣安,也不提供投資建議;請以你帳號內的實際畫面為準。